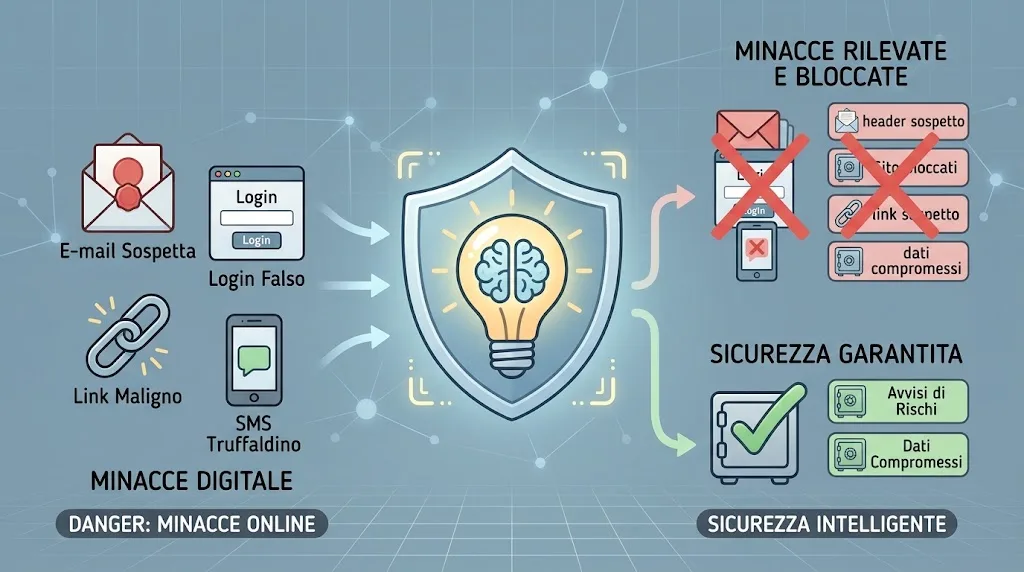
Diverso dalla nostra guida generale su fake news, deepfake e truffe: qui ci concentriamo su un fenomeno specifico e in crescita, il phishing (email, SMS, telefonate), dove l’intelligenza artificiale gioca oggi un ruolo doppio e opposto — rende le truffe più difficili da riconoscere, ma alimenta anche gli strumenti che ti proteggono in automatico. Vediamo entrambi i lati.
Il lato oscuro: l’IA ha reso il phishing più difficile da riconoscere
Secondo il CERT-AgID, nel 2026 i tentativi di phishing in Italia sono aumentati del 42%, complice proprio l’uso di deepfake e chatbot da parte dei criminali. Il motivo è semplice: strumenti come ChatGPT, Claude o modelli open source permettono di scrivere email perfette in italiano, senza più gli errori grammaticali che un tempo tradivano subito una truffa, e persino di generare messaggi vocali o video deepfake quasi indistinguibili da quelli reali.
I numeri reali del fenomeno
Secondo il rapporto della Polizia Postale, nel 2025 sono stati trattati oltre 51.500 casi di reati informatici, con frodi economico-finanziarie che hanno causato danni per oltre 269 milioni di euro. Il rapporto Clusit segnala una crescita del 27% degli attacchi di phishing e social engineering, che restano la porta d’ingresso per oltre il 70% delle violazioni informatiche. Le forme più comuni da conoscere:
- Phishing via email: messaggi che sembrano arrivare dalla tua banca, dall’Agenzia delle Entrate o dall’INPS
- Smishing (via SMS): frasi tipo “Pagamento non autorizzato”, “Pacco in giacenza”, “Pedaggio non pagato”, “Aggiorna il tuo account”, con un link da cliccare
- Vishing (per telefono): qualcuno si spaccia per un dipendente della banca o delle forze dell’ordine e chiede codici OTP o l’autorizzazione a un bonifico
Analizziamo un messaggio di smishing vero
Un esempio realistico, dello stesso tipo di quelli segnalati ogni giorno alla Polizia Postale:
“Corriere Express: il tuo pacco è in giacenza per mancato pagamento di 1,99€ di spese doganali. Regolarizza entro 24 ore o il pacco sarà restituito al mittente: [link]”
I segnali da riconoscere, uno per uno:
- Importo piccolo e plausibile (1,99€): abbastanza basso da non far pensare due volte prima di pagare
- Urgenza artificiale (“entro 24 ore”): pensata per farti agire prima di verificare
- Nessun riferimento a un ordine specifico: non cita mittente, numero di tracciamento o corriere reale che stai davvero aspettando
- Link accorciato o dominio non ufficiale: mai quello del corriere reale (es. non finisce in .it del sito ufficiale)
Con l’IA generativa, oggi lo stesso messaggio arriva anche in un italiano perfetto, personalizzato con il tuo nome preso da una fuga di dati precedente — un livello di credibilità che solo pochi anni fa non era alla portata di chiunque.
Come Gmail e Outlook usano l’IA per proteggerti in automatico
La buona notizia: la difesa automatica è già molto più avanzata di quanto si pensi. Gmail blocca oltre il 99,9% di spam, phishing e malware prima che arrivino nella tua casella, fermando più di 100 milioni di tentativi di phishing ogni giorno. Outlook analizza automaticamente link e allegati alla ricerca di contenuti pericolosi prima ancora che tu li apra. Questi filtri lavorano già in background, senza bisogno di configurarli.
Come usare ChatGPT per verificare un messaggio sospetto
Se un filtro automatico non ha bloccato tutto (capita), un chatbot generico è un buon secondo controllo, non il primo:
“Ho ricevuto questo messaggio [incolla il testo, senza dati personali o link cliccabili]. Sembra provenire da [banca/ente]. Analizzalo e dimmi se presenta segnali tipici di phishing: urgenza artificiale, richieste insolite, link sospetti, mittente incoerente.”
Utile anche per farsi spiegare perché un certo dettaglio (un indirizzo email leggermente diverso, un tono troppo urgente) è un segnale d’allarme che altrimenti potresti non notare.
Le regole d’oro che nessuna IA sostituisce
- Nessuna banca o ente pubblico chiede mai OTP, password o PIN per telefono, email o SMS: se te lo chiedono, è una truffa, sempre
- Non cliccare mai link diretti in messaggi sospetti: apri il sito ufficiale digitando tu stesso l’indirizzo
- In caso di dubbio, chiama il numero ufficiale che trovi sul sito dell’ente, non quello scritto nel messaggio sospetto
- Nessuna scadenza reale scade davvero in poche ore: enti come INPS, Agenzia delle Entrate o corrieri danno sempre giorni, non ore, per regolarizzare qualcosa
5 consigli pratici
- Fidati dei filtri automatici della tua email, ma non abbassare comunque la guardia su ciò che arriva nella posta in arrivo
- Diffida dell’urgenza artificiale: “agisci entro 24 ore” è una tattica classica per farti reagire senza pensare
- Verifica sempre l’indirizzo email del mittente per intero, non solo il nome visualizzato
- Usa un chatbot come secondo parere su un messaggio dubbio, non come unico filtro
- Segnala sempre i tentativi di truffa alla Polizia Postale (commissariatodips.it), aiuta anche altri a essere protetti
Domande frequenti
L’IA ha reso davvero più pericoloso il phishing?
Sì, secondo il CERT-AgID i tentativi di phishing in Italia sono aumentati del 42% nel 2026 grazie all’uso di deepfake e chatbot da parte dei criminali, che ora scrivono messaggi senza più gli errori che li tradivano.
Gmail e Outlook bloccano davvero la maggior parte del phishing?
Sì, Gmail dichiara di bloccare oltre il 99,9% di spam, phishing e malware, fermando più di 100 milioni di tentativi al giorno. Restano comunque possibili eccezioni, per questo la prudenza personale conta ancora.
Cos’è lo smishing?
È la versione via SMS del phishing: messaggi con frasi come “pacco in giacenza” o “pagamento non autorizzato” che spingono a cliccare un link fraudolento.
Posso incollare un’email sospetta su ChatGPT in sicurezza?
Sì, se rimuovi prima dati personali identificativi (numeri di conto, codici fiscali) e non clicchi eventuali link contenuti nel messaggio prima dell’analisi.
Cosa devo fare se ho già cliccato un link di phishing?
Cambia subito le password degli account coinvolti, contatta la tua banca se hai inserito dati bancari, e sporgi denuncia alla Polizia Postale su commissariatodips.it.
Un ente pubblico può davvero chiedermi l’OTP per telefono?
No, mai: nessuna banca, INPS o Agenzia delle Entrate chiede codici OTP, password o PIN per telefono, email o SMS. Se succede, è sempre una truffa.
Le truffe telefoniche con voce deepfake sono già diffuse in Italia?
Il fenomeno è in crescita: l’IA generativa permette di clonare voci in modo sempre più convincente, un rischio che il CERT-AgID segnala esplicitamente tra le cause dell’aumento dei tentativi di phishing nel 2026.
Dove segnalo un tentativo di truffa ricevuto?
Alla Polizia Postale tramite il sito commissariatodips.it, che ha un reparto dedicato alle truffe online.
Perché nei messaggi di smishing l’importo richiesto è quasi sempre piccolo?
Perché una cifra bassa (1-3€) abbassa la guardia: sembra troppo insignificante per essere una truffa, ma basta a raccogliere i dati della carta inseriti nella pagina fraudolenta collegata al link.
Un’email scritta in un italiano perfetto è automaticamente sicura?
No, anzi: è proprio il segnale che l’IA generativa ha reso il “test” più difficile. L’assenza di errori grammaticali non è più garanzia di autenticità come lo era qualche anno fa.